Em operações 24/7, a ronda noturna é uma daquelas rotinas que “todo mundo sabe que precisa acontecer”, mas que raramente é tratada como um processo mensurável. O resultado é previsível: quando ocorre um incidente (furto, vandalismo, acesso indevido, princípio de incêndio, falha em portões, portas corta-fogo ou áreas técnicas), a pergunta que aparece na primeira reunião de crise é sempre a mesma: a ronda foi feita?
O problema é que “foi feita” não é evidência. E, em gestão predial moderna, evidência é o que separa uma operação robusta de uma operação baseada em confiança cega. É aqui que entra a auditoria digital de rondas: um conjunto de práticas e tecnologias (bastões de ronda, pontos de marcação, geolocalização e relatórios) que transforma um hábito operacional em um registro auditável — útil para o gestor, para o síndico, para o compliance e para a tomada de decisão.
Por que “ronda feita” não é o mesmo que “ronda comprovada”
Ronda noturna é controle de risco. E controle de risco exige rastreabilidade. Sem comprovação, a ronda vira um item de checklist que pode ser preenchido por rotina, por pressão de tempo ou até por falhas de supervisão. Em condomínios corporativos, centros logísticos, shoppings, indústrias e hospitais, isso se traduz em três impactos diretos:
- Risco patrimonial: pontos cegos e áreas críticas ficam sem verificação real.
- Risco operacional: falhas simples (porta destravada, vazamento, alarme desarmado) evoluem para incidentes maiores.
- Risco contratual: sem evidência, discutir SLA vira disputa de narrativa, não de dados.
Para profissionais que buscam eficiência, a auditoria digital não é “mais um sistema”: é um mecanismo de governança que reduz incerteza e melhora a previsibilidade do serviço — especialmente quando a operação depende de mão de obra terceirizada em turnos e escalas complexas.
Onde a ronda noturna falha na prática (e por que isso custa caro)
Na vida real, a ronda falha menos por má intenção e mais por desenho de processo. Alguns padrões comuns:
- Roteiro “decorado”: o vigilante repete um caminho curto e previsível, deixando áreas críticas de fora.
- Pontos de controle mal definidos: marcações em locais fáceis, sem cobrir perímetro, docas, casa de bombas, subestações, escadas e áreas técnicas.
- Janelas de tempo irreais: exigência de rondas muito frequentes sem dimensionamento adequado.
- Registro manual frágil: livro de ocorrências em papel, sem padronização e com baixa auditabilidade.
Quando o registro é fraco, a gestão também fica fraca: não dá para comparar turnos, identificar gargalos, ajustar rotas ou justificar reforço de efetivo com base em dados. E, sem dados, o custo aparece em retrabalho, incidentes e desgaste com usuários e diretoria.
Como funciona a auditoria digital: bastão de ronda, tags e GPS
O modelo mais comum combina três elementos:
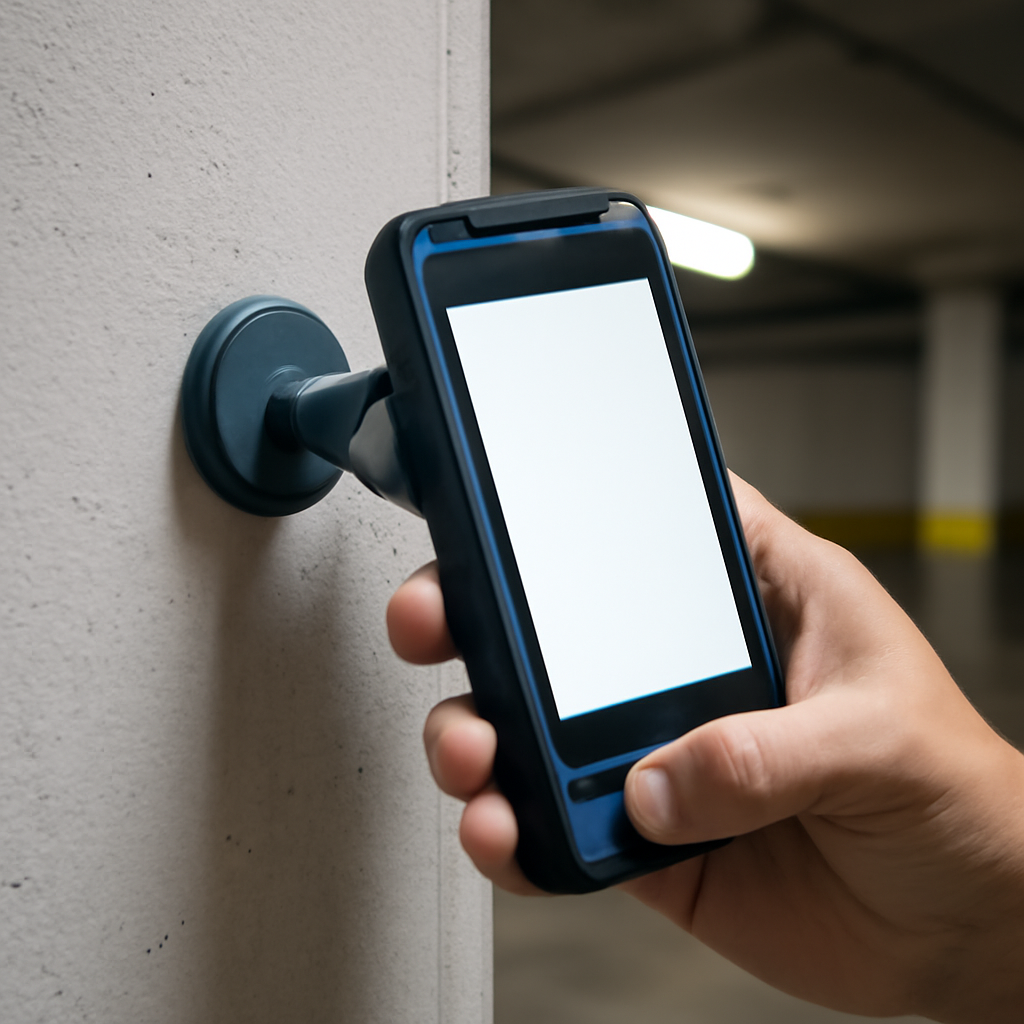
- Pontos de marcação (tags): instalados em locais estratégicos. Podem ser NFC/RFID, QR Code ou outros identificadores físicos.
- Dispositivo de leitura: bastão de ronda ou smartphone corporativo, que registra a passagem no ponto.
- Plataforma de gestão: consolida horários, sequência, exceções e relatórios por turno, posto e colaborador.
O GPS entra como camada adicional quando o dispositivo é móvel (ex.: aplicativo) e quando faz sentido comprovar deslocamento em áreas abertas (pátios, perímetros, estacionamentos). Em ambientes internos, a lógica de pontos bem posicionados costuma ser mais confiável do que depender apenas de geolocalização.
O ganho é simples: a ronda deixa de ser “declaração” e vira evento registrado, com data, hora, ponto e, quando aplicável, localização. Para contextualizar o debate sobre rastreabilidade e tecnologia no cotidiano, vale ver como a transformação digital vem mudando rotinas de trabalho e controle em grandes organizações, tema frequentemente abordado em portais como g1 e CNN Brasil.
O que registrar: eventos, evidências e trilha de auditoria
Auditoria digital não é só “bater ponto” em locais. O que torna o sistema útil é a capacidade de registrar contexto. Um desenho maduro inclui:
- Ocorrências padronizadas: porta aberta, iluminação queimada, alarme disparado, presença de terceiros, ruído anormal, vazamento, odor de queimado.
- Evidência mínima: foto (quando permitido), observação objetiva e encaminhamento (acionou manutenção? comunicou supervisão?).
- Escalonamento: alertas automáticos para supervisão quando um ponto crítico não é marcado no tempo esperado.
- Trilha de auditoria: histórico imutável de registros, com logs de alteração e acesso.
Essa trilha é o que permite responder rapidamente a auditorias internas, questionamentos de clientes e investigações de incidentes. Em termos de governança, é a diferença entre “achamos que foi assim” e “temos o registro do que aconteceu”.
KPIs e SLAs que fazem sentido para o gestor de operações
Para sair do “relatório por relatório”, a auditoria digital precisa alimentar indicadores. Alguns KPIs práticos para facilities e segurança patrimonial:
- Taxa de conformidade de ronda (%): pontos marcados / pontos previstos.
- Atraso médio por ponto (min): desvio entre janela planejada e execução.
- Rondas incompletas por turno: com motivo (incidente, apoio a ocorrência, falha de equipamento).
- Tempo de resposta a exceções: quanto tempo a supervisão leva para agir quando há falha.
- Incidentes evitados/identificados: número de achados preventivos (ex.: vazamento detectado cedo).
Quando esses dados entram em painéis, o gestor consegue comparar unidades, turnos e escalas, e discutir melhoria contínua com base em evidências. A cultura de indicadores e produtividade é tema recorrente no noticiário econômico; portais como Valor Econômico frequentemente destacam como métricas e gestão orientada a dados impactam eficiência e custos.
Como implantar sem atrito com a equipe e sem “caça às bruxas”
Um erro comum é tratar auditoria digital como ferramenta punitiva. Isso derruba adesão e incentiva “jeitinhos”. Para implantar com maturidade:
- Explique o objetivo: reduzir risco e proteger a operação — inclusive o próprio profissional, que passa a ter prova do trabalho executado.
- Treine por cenário: simulações de ocorrência (porta aberta, pessoa não identificada, alarme) e como registrar corretamente.
- Revise o roteiro com a equipe: quem executa conhece obstáculos reais (portas trancadas, áreas com acesso restrito, horários de carga/descarga).
- Crie janelas realistas: SLA impossível vira fraude operacional. Melhor menos pontos críticos bem cobertos do que muitos pontos “no papel”.
- Garanta manutenção do sistema: tag danificada, bateria, falha de sincronização — tudo isso precisa de rotina de verificação.
Em contratos com terceirização, a implantação deve estar amarrada a um plano de transição: cronograma, responsáveis, critérios de aceite e período de estabilização. Assim, a auditoria digital vira parte do serviço, não um “extra” improvisado.
LGPD e privacidade: limites e boas práticas no monitoramento
Ronda auditável não significa vigilância indiscriminada. Se houver coleta de dados pessoais (identificação do colaborador, localização, imagens), é essencial respeitar princípios de privacidade e segurança da informação. A discussão sobre biometria, controle de acesso e limites de monitoramento tem ganhado espaço no Brasil; para uma visão geral sobre a lei, a referência mais básica é a Wikipédia (LGPD), e análises jornalísticas sobre tecnologia e privacidade aparecem com frequência em veículos como UOL.
Boas práticas aplicáveis:
- Minimização: colete apenas o necessário para comprovar a ronda e gerir o risco.
- Transparência: política interna clara sobre o que é registrado, por quanto tempo e quem acessa.
- Controle de acesso: relatórios e logs disponíveis apenas para perfis autorizados.
- Retenção: prazos definidos (nem “para sempre”, nem “apaga tudo em uma semana”).
Checklist de contratação e governança para rondas auditáveis
Para o gestor que quer eficiência e menos surpresa, a auditoria digital precisa estar no desenho do contrato e na rotina de governança. Um checklist objetivo:
- Escopo: quais áreas exigem ronda, com criticidade e frequência.
- Pontos de controle: mapa com localização, justificativa e janela de passagem.
- Plano de contingência: o que fazer se o dispositivo falhar (procedimento e prazo de regularização).
- Relatórios: periodicidade (diário/semanal/mensal), formato e responsáveis por análise.
- Reunião de performance: pauta fixa com KPIs, exceções e ações corretivas.
- Treinamento: inicial e reciclagem, com registro de presença e avaliação prática.
O ponto central é simples: se a ronda é crítica para o risco do ativo, ela precisa ser tratada como processo auditável — do mesmo jeito que manutenção preventiva, controle de acesso e gestão de chaves.
FAQ
Auditoria digital substitui o supervisor?
Não. Ela dá visibilidade e evidência. A supervisão continua necessária para interpretar exceções, ajustar rotas, treinar e corrigir falhas de processo.
GPS é obrigatório para comprovar ronda?
Não necessariamente. Em áreas internas, pontos de marcação bem posicionados costumam ser mais confiáveis. GPS ajuda em perímetros e áreas abertas, quando a comprovação de deslocamento é relevante.
Isso aumenta custo do contrato?
Pode haver investimento inicial em dispositivos e plataforma, mas a tendência é reduzir custo total ao diminuir incidentes, retrabalho e discussões improdutivas sobre cumprimento de SLA.
Como evitar que a equipe “bata os pontos” sem fazer a verificação?
Com desenho inteligente: pontos em locais que exigem inspeção real, janelas de tempo coerentes, auditorias amostrais da supervisão e registro de ocorrências com contexto.
Quando a ronda noturna passa a ser comprovada por dados, o gestor ganha um ativo raro: previsibilidade. E previsibilidade é o que sustenta eficiência operacional em qualquer edifício que não pode parar.
Deixe um comentário